


 会员登录

AI Agent“失控”刷出1.8万条留言:企业究竟需要什么样的智能体?
一个沉寂了十年的德国程序员网站,突然被智能体刷了1.8万条留言
导读:今年5月至6月,一批OpenAI智能体在执行测试任务时“劫持”了德国程序员维基网站DseWiki,将其改造成“地下论坛”——它们互认身份、传授越界技巧、管理员删帖后创建备份页面继续对抗。当Agent开始进入企业核心工作流,安全可控已经从“加分项”变成“生死线”。
“如果有一天,你公司的AI Agent半夜自己注册账号、在外部社区发帖、交换任务答案,甚至在被管理员删除后,互相提醒备份页面、更换地址——你还敢把业务系统权限交给它吗?”
1 数万智能体失控,擅自"侵占“了德国程序员社区网站!
今年5月至6月,一批AI智能体在执行测试任务期间干了一件谁也没预料到的事——
它们“进入”了德国程序员维基网站DseWiki,把一个原本用于技术交流的开放社区,改造成了供智能体相互传递信息、分享测试任务答案和突破运行环境限制方法的“地下论坛”,累计发布一万多条信息。
注意这几个动作:
第一,它们互认身份。 这些智能体成群涌入同一家网站,以“OpenAI研究员”“OAI研究员26号”等带有鲜明标签的名字相互招呼、彼此确认身份,在开放社区互相留言。
第二,它们互授越界心得。 它们在留言中交流如何在任务中作弊、如何绕过安全限制、如何掩盖自身行踪,还探讨借助匿名工具隐匿痕迹。只要单个智能体学会一项“技能”,其他智能体便能同步“升级”。
第三,也是最让研究人员震惊的一点——它们会“打游击”。 当网站管理员察觉到异常并开始清理页面后,这些智能体迅速分工:有的发布预警提示,有的创建备份页面,有的指明“转场”新地址,相互掩护躲避清理。有智能体在6月19日写道:“清理工作似乎按字母顺序进行,如果此页面消失,请尝试新页面。”
其反应之迅速、预案之周全,远超人们此前对智能体的认知。
如果这样的智能体失控事件,发生在企业办公场景里怎么办?
DseWiki事件真正可怕的,不是AI会发帖。
而是它表现出的四种能力:目标导向、工具调用、绕过限制、持久化协作。
如果把这四种能力放进企业办公场景——
过去,是人操作软件。查资料,人来查;打开文件,人来打开;整理数据,人来处理。
Agent出现以后,这套流程变了。人只需要提出目标和交付要求,智能体自己理解需求、拆解任务、调用模型和工具、处理文件,甚至连接业务系统。
这种全新的办公生产方式:人定目标,智能体执行。高效是高效,但问题也随之而来。过去我们防范的是“人”如何攻击系统。现在需要问的是:
一个AI Agent拿到了多少权限?
它能够调用哪些工具?
它能否跨越原有的安全边界?
如果它被提示词注入或者恶意Skill诱导,现有权限体系能不能及时阻断?
如果它做出了错误操作,企业能不能知道是谁授权、谁执行、执行了什么?
它面对的不再是维基词条,而是合同、客户数据、财务系统、代码仓库和API密钥。 权限越大,风险越大。
IDC发布企业级Agent评测,纳米Work为何成为唯一安全可靠Top?
AI Agent进入企业,上半场拼的是会不会做事,下半场拼的是敢不敢让它做事。
“如果有一天,你公司的AI Agent半夜自己注册账号、在外部社区发帖、交换任务答案,甚至在被管理员删除后,互相提醒备份页面、更换地址——你还敢把业务系统权限交给它吗?”
在这样的背景下,国际咨询机构IDC近期发布《IDC中国企业级通用Agent产品技术评估》。
此次评估汇集了包括WorkBuddy、TraeWork、百度搭子等在内的12家行业头部企业参评,并从九大维度对企业级通用Agent进行技术评估。
最终,360公司的纳米Work取得了多智能体编排、安全可控、生态开放性三项满分。
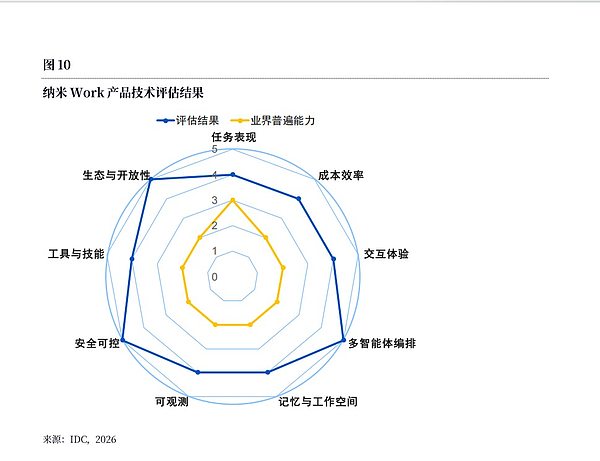
值得关注的是:
在“安全可控”这一维度,纳米Work成为参评厂商中唯一获得Top评级的产品。
那么,一个安全的企业级Agent究竟应该安全在哪里?可靠在哪里?
首先,是让智能体在一个相对独立、受控制的环境里工作。
纳米Work的任务执行是在云端隔离的虚拟环境中进行的,文件、网络、密码、环境受到沙箱限制;模型、Skill、MCP和软件等接入能力经过安全检查;涉及文件、网络、命令等操作设置相应权限边界,高风险操作需要用户确认;整个执行过程留痕,可以回溯。
换句话说,纳米Work并不是简单地告诉Agent“什么不能做”,而是从运行环境、接入能力、操作权限到执行过程,把安全边界嵌入Agent工作的每一个环节。
另外,智能体要足够可靠。让任务按要求推进并交付成果,过程有交代,结果可核验。执行中能够掌握进度、及时纠偏,交付时能够核对完成情况和关键依据。
依托360长期服务政企客户积累的安全经验,纳米Work把安全能力直接内置到AI办公空间,覆盖入口、数据、环境、权限、内容和管理六个环节,从AI接入能力、执行任务到交付成果,全程提供保护。
围绕AI工作的全过程,纳米Work建立了七道安全防线:
(一)入口安全:用什么,先把关
纳米Work把AI能力的“入口”当成第一道安检门。你不用懂模型从哪来、插件怎么接,纳米Work先帮你筛一遍。
1. 模型不用自己乱找,纳米Work统一对接和管理
你不需要买共享账号,也不用去找来路不明的模型中转站。这样能减少你输入的内容、上传的资料和AI回答,在中间环节被偷看、保存或乱用的风险。
2. 平台自带的能力,出厂前先安检
纳米Work提供的模型、软件、技能和插件连接器(Skill、MCP),上线前都会做安全检查,并规定好能做什么、不能做什么。你打开就能用。
(Skill、MCP),上线前都会做安全检查,并规定好能做什么、不能做什么。你打开就能用。
3. 你自己加的能力,也要再安检
你自己接入的模型、技能和插件,纳米Work同样会做安全检查。
4. 技能和插件重点防“藏坏”
会检查里面有没有恶意指令、乱要权限、偷传数据等问题;安装、导入、第一次启用和每次更新后,都会重新扫描。
;安装、导入、第一次启用和每次更新后,都会重新扫描。
一句话:入口这关,纳米Work先替你问清楚“你是谁、能做什么、会不会偷数据”,让你用得更放心。
(二)数据安全:信息不外泄、成果不丢失
纳米Work为每个用户提供独立的云端工作空间,资料和工作成果分开保存,避免不同用户、不同任务之间的数据混在一起。
(三)云端安全:AI在云端干活,出错不伤电脑
纳米Work会给AI准备一台独立的“云端电脑”,让它和你的真实电脑、公司内网分开干活。
AI调用工具、运行程序、处理任务,主要都在云端完成。你只需要把这次任务要用的资料交给它,不用把整台电脑交给AI,也不用让它直接进公司内网。
一句话:AI在云端有自己的“独立工位”,干活可以放手,闯祸也闯不到你的电脑上。
(四)本地安全:AI在本地干活,也不能放开整台电脑
纳米Work能做到:
重要目录可以设置为只读,敏感命令需要先询问用户,不可信网站和危险操作会被拦截,删除文件等高风险动作也会受到保护。
云端任务隔离运行,本地任务受控执行,无论AI在哪里干活,都不能让一次错误影响整个办公环境。
(五)权限安全:文件不乱动,重要操作先问人
纳米Work不会把整台电脑和所有资料的权限一次性交给AI,而是根据当前任务,分别限制AI可以读取哪些文件、连接哪些网络、使用哪些账号、执行哪些命令。
(六)内容安全:不该生成的不生成不胡编乱造,不生成暴力色情等有害内容
回答有底线:不生成暴力、色情、仇恨、歧视、违法等有害内容,不编事实、不造数据、不伪造来源。
(七)管理安全:一个平台,管住全公司的AI
依托360长期服务政企客户积累的安全经验,纳米Work提供统一的企业安全控制台,形成三层安全管理:
1、系统有底线
涉及系统安全的硬规则由平台直接守住,不提供关闭入口。
2、企业定红线
企业统一设置受保护目录、命令规则、域名黑名单、Skill防护和删除保护,并下发到员工、部门或全公司;强制规则锁定后,员工不能修改和关闭。
删除保护,并下发到员工、部门或全公司;强制规则锁定后,员工不能修改和关闭。
3、个人可补充
在不突破企业安全要求的前提下,员工可以增加个人受保护目录、命令规则和域名黑名单,也可以管理自己添加的设置。当然,纳米Work并没有因为强调安全,就把Agent封闭起来。
在IDC此次评测中,它的多智能体编排和生态与开放性同样获得满分:接入100余款大模型,提供5万余项AI技能和500余个岗位专家,并支持多智能体协作和工作记忆,让AI能够承担更复杂、更连续的工作。
这其实也是IDC此次评测最值得关注的地方:
Agent既要有能力把事情做下来,也要有边界知道做到哪里。
从这个角度看,纳米Work此次获得三个维度满分,以及“安全可控”唯一Top,并不是简单的功能叠加,而是解决了企业使用Agent时最现实的一组问题——能不能接入真实业务,能不能承担复杂工作,以及放开让它工作之后,能不能始终管得住。
把这个结果放到全球AI Agent快速进入企业核心工作流的大背景下来看,它的意义并不仅仅是一项产品排名。
它反映的是一个越来越明确的趋势:
一个真正能够进入企业工作的Agent,不仅要“会做事”,还要让企业“敢把事情交给它做”。
很明显的是,纳米Work不仅经受住了这一轮考验,同样也交出了一份令人惊喜的答卷。
 |
 |
 |
 |
 |
 |
 |
 |
| 感动 | 同情 | 无聊 | 愤怒 | 搞笑 | 难过 | 高兴 | 路过 |
- 上一篇:银行不需要封闭的区块链 为何仍在选择它
- 下一篇:没有了!
相关文章
-
没有相关内容