


 会员登录

OpenAI发现PHP重大安全漏洞 成为影响力最大漏洞之一
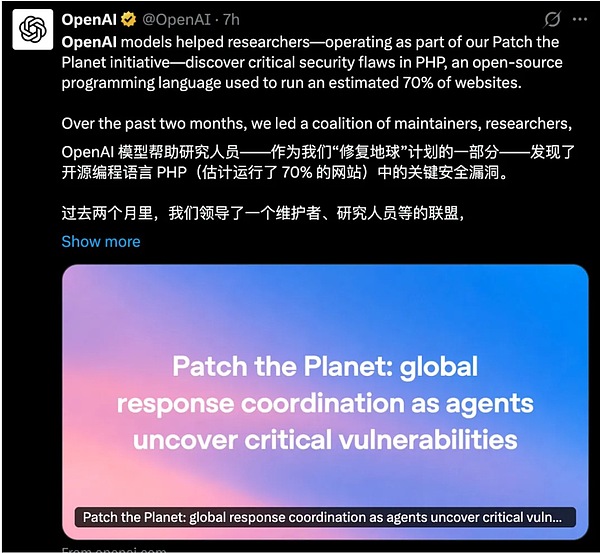
数小时前,OpenAI 发表了一篇博客,宣布其大模型 GPT‑5.6 Sol 识别了一个开源编程语言 PHP 中的一个关键缺陷。
在过去两个月里,OpenAI 领导了一个由维护者、研究人员和安全提供者组成的联盟,以解决 PHP 中的关键漏洞。
PHP 驱动着全球约 70% 的网站,以及无数企业内部系统和政府门户。这意味着,这两个漏洞的潜在影响范围之大,实属罕见。
10 月 21 日,PHP 官方紧急发布了 8.5.12、8.4.27、8.3.36 和 8.2.35 四个安全更新版本,修复两个允许未经认证的远程代码执行(RCE)的严重漏洞。这两个漏洞被安全社区统称为「PHP2Shell」,CVSS v4.0 评分 9.2(满分 10),安全公司 watchTowr 将其评为 10.0 满分。
PHP 基金会相关链接:https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
AI 挖出的「史诗级」漏洞
今年 8 月,OpenAI 内部安全研究团队 Calif 在「Patch the Planet」(修复地球)计划下,使用 GPT-5.6 Sol 对 PHP 代码库进行安全审计,发现了这两个漏洞。几乎在同一时间,Google 旗下云安全公司 Wiz 也独立发现了同样的问题,Wiz 方面使用了自家安全 AI 智能体 Wiz Atlas、Gemini 4 Argon 和 GPT-5.6 Sol 的组合。
两个独立团队、两条独立路径、两套 AI 工具,指向了同一个深埋在 PHP 核心中的缺陷。
OpenAI 在博客中表示,这可能是「近年来最具影响力的安全问题之一」(one of the most impactful security issues in recent memory),并提出了一个关键概念:Defender's Window(防御者窗口)。
博客链接:https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/
简单来说,前沿 AI 在攻击者之前发现了这些漏洞,为维护者和安全供应商争取到了修复和部署防护的时间窗口。OpenAI 认为,这标志着一个新阶段的到来,AI 能够发现具有互联网级影响的安全漏洞。
在这里简单的介绍一下 OpenAI 的「Patch the Planet」计划。
2026 年 6 月,OpenAI 在旗下安全平台 Daybreak 下正式推出「Patch the Planet」计划,与知名安全审计公司 Trail of Bits 合作,目标是帮助开源软件维护者加强关键基础设施的安全性 。漏洞分类和协调披露由 HackerOne 负责,漏洞发现由 OpenAI 内部安全研究团队 Calif 执行,AI 辅助分析和补丁开发则依托 Codex Security 工具链。
首批参与的项目包括 cURL、NATS Server、pyca/cryptography、Sigstore、aiohttp、Go、freenginx、Python 等,覆盖网络、密码学、软件供应链和语言基础设施等多个领域。Trail of Bits 的安全工程师全职使用 Codex 和 GPT-5.5-Cyber,跨 19 个开源项目已识别数百个安全问题,合并了数十个补丁。
潜伏超过十年的两个致命缺陷
这两个漏洞的技术细节,揭示了 PHP 底层多年来的隐患。
CVE-2026-109618(GHSA-w8hw-w9fx-j79w)涉及 PHP 的内存管理机制。当一个请求恰好在特定时机触发了 PHP 的 memory_limit 限制时,部分初始化的内部数据会被遗留,随后被当作有效数据处理,造成内存损坏。在 Apache + mod_php 的默认配置下,研究人员成功演示了未经认证的远程代码执行;在 PHP-FPM 环境中也通过应用层代码路径得到确认 。
CVE-2026-109619(GHSA-6wmf-4rv5-p3rp)则关乎 PHP 的错误处理流程。当 fatal error 在错误的时间点发生时,内部状态仍然指向上一个请求的内存区域。后续请求在同一个 worker 中复用了已释放的内存(use-after-free)。研究人员在 Apache + mod_php 环境上,针对真实应用程序成功演示了远程代码执行。
两个漏洞都深入 PHP 引擎中几乎每个请求都会触及的部分,也就是内存管理和错误处理。更棘手的是,受影响的 PHP 版本范围从 5.4 一直延伸到 8.5,覆盖了过去十多年间发布的所有主流版本。
事实上,这类问题早就有人注意到了。2024 年,PHP 迎来了多年来的首次外部安全审计,由 Sovereign Tech Agency 资助、OSTIF 组织、Quarkslab 执行。在修复 Quarkslab 报告的一个问题时,PHP 基金会的一名核心开发者发现了 OOM(内存溢出)问题的初步迹象 。当时团队推演了一种可能的攻击方式,但没有找到具体的利用路径。
随后的修复方案在内部陷入了僵局。安全团队提出了多种修复思路,但每种都有各自的代价:有的会破坏向后兼容性,有的可能引入新的 DoS 攻击面,有的需要第三方扩展同步修改。PHP 基金会在事后复盘中坦承,决策流程多次停滞和重启,这是一次「结构性失败」(structural failure),根源在于决策机制和资源不足。
直到 AI 真正找到了可利用的攻击路径。
一个混乱的时间轴
OpenAI 在过去两个月中牵头组建了一个由 PHP 维护者、安全研究者和安全供应商组成的联盟,协调修复和披露工作。他们制定了一个五阶段框架:验证并修复上游漏洞、通知关键基础设施提供商准备更新、在披露前给防御者部署修复的时间、公开披露、运营者根据风险评估行动速度。
但计划赶不上变化。
10 月 20 日,也就是正式披露前一天,漏洞消息在 Hacker News 论坛上泄露。安全公司 watchTowr 在 X 上发布了相关信息,更糟糕的是,Calif 团队误发了一段概念验证(PoC)攻击视频。与此同时,开发平台 Chainguard 提前发布了包含补丁的二进制版本,这让攻击者得以通过对比代码差异反推出漏洞细节。
PHP 基金会在博文中对此表达了不满,称此举「无视了多方数周以来为协调披露所做的努力」。
PHP 维护者被迫提前在 php.net 上发布更新预告,敦促用户做好准备。安全公司 Sansec 预测「大规模攻击将在补丁发布 15 分钟内开始」。Cloudflare 报告称,在补丁正式发布之前就已经观测到早期利用迹象,并紧急部署了 WAF 规则进行临时缓解 。watchTowr 则表示,通过蜜罐网络,在 10 月 21 日已经观察到了实际的利用行为。
美国网络安全与基础设施安全局(CISA)发布紧急公告,「强烈敦促各组织立即修补」。美国国家安全局(NSA)更进一步,直接建议无法立即更新的网站关闭服务 。英国国家网络安全中心(NCSC)发出类似警告,提醒各组织警惕后门。日本国家网络安全办公室要求 PHP 用户立即更新系统。
互联网服务也未能幸免。维基媒体基金会关闭了大量支撑服务。日本受到的冲击尤为明显,包括《赛马娘》(Umamusume: Pretty Derby)、《碧蓝幻想》(Granblue Fantasy)、《公主连结》(Princess Connect! Re:Dive) 在内的多款游戏以及大量电商网站都暂时停服。
AI 成了安全防御的主力
PHP 官方表示,临时缓解措施并不完整,更新到修复版本是唯一安全的选项。
从漏洞确认、补丁开发,到安全测试、推动用户升级,每一个环节都需要相应的技术能力和维护资源。当 AI 不断加快漏洞发现的速度,整个软件安全体系的响应能力,也将面临新的考验。
PHP 基金会在博文末尾表示,当前的安全工作依赖一小群基金会资助的开发者和有限的志愿者支持,这对于一个驱动全球七成网站的语言来说,远远不够。
OpenAI 在博文中写道,预计类似的 AI 发现安全漏洞的案例将在未来数月内「急剧增加」。他们同时提出了几个长期方向:从源头编写安全代码、推动向内存安全语言迁移、引入形式化验证、加强沙箱隔离。
这些方向共同指向一个趋势:随着 AI 挖掘漏洞的能力不断增强,软件安全防御也需要向开发、验证和运行等更早、更深的环节延伸。
这次 PHP 漏洞事件,或许只是 AI 深度参与网络安全攻防的一个缩影。
当 AI 让「发现漏洞」变得越来越容易,如何让「修复漏洞」的速度跟上,可能才是整个软件行业接下来需要面对的更大挑战。
10月21日,安全公司Wiz与Calif披露一个名为PHP2Shell的PHP高危漏洞。
据披露,Calif研究员Ryan Austin在GPT-5.6 Sol辅助下审计PHP源代码时发现该漏洞。Wiz研究团队使用Google的Gemini 4 Argon和OpenAI的GPT-5.6 Sol,配合Wiz自有Atlas系统,在不到一周时间内将缺陷串联为可工作的利用链。
Wiz在博客中称,借助前沿AI模型和合适工具,一名研究者一周内完成的工作,此前需要一个世界级团队花费数月。
PHP项目安全工程师Volker Dusch称,这是PHP十多年来最严重的安全事件,并将其与2014年的Heartbleed漏洞相提并论。研究者警告,PHP2Shell在技术上具备蠕虫化可能,即漏洞利用可自我复制并自动传播。
PHP2Shell包含两个漏洞编号CVE-2026-109618与CVE-2026-109619,在CVSS v4.0评分中均达到9.2分,属“严重”级别。
据Wiz介绍,漏洞存在于PHP引擎处理内存和致命错误后的全局状态中,未经认证的攻击者可通过发送特制请求在服务器上执行任意代码。Wiz表示,这些漏洞独立于运行在PHP之上的应用,WordPress、Drupal、Joomla、Magento等主流建站系统均处于风险覆盖范围。
Calif公司CEO Thai Duong表示,该底层缺陷早在几十年前就被研究者指出,但当时被认为利用难度过高,逐渐被遗忘。
Wiz研究者称,底层缺陷已存在几十年,但要证明其可利用性需要异常复杂的步骤链,处于人类研究者实际能够达到的边缘。OpenAI在博客中表示,PHP2Shell凸显了AI如何发现具有互联网规模影响的安全缺陷。
由于PHP驱动全球约70%的网站,该漏洞的影响范围覆盖大量政府、企业和开源建站系统。PHP官方同日发布紧急补丁,多个国家的政府网站一度下线。
10月21日,荷兰、芬兰、法国政府网站率先下线,澳大利亚政府网站同样离线,部分站点数小时内未恢复。PHP官方发布8.5.12、8.4.27、8.3.36和8.2.35版本修复漏洞。
美国国家安全局、FBI、英国国家网络安全中心及欧盟网络安全机构敦促用户立即更新或下线系统。
Cloudflare CTO在补丁发布前几小时观察到早期攻击尝试。安全公司watchTowr报告称,有人正使用AI辅助编写的工具发起攻击。Thai Duong在补丁发布前警告,攻击者可能获取补丁并用AI快速逆向出利用脚本。
截至目前,PHP官方补丁已发布,相关机构敦促管理员尽快升级受影响系统。
 |
 |
 |
 |
 |
 |
 |
 |
| 感动 | 同情 | 无聊 | 愤怒 | 搞笑 | 难过 | 高兴 | 路过 |
相关文章
-
没有相关内容